Todos os dias, a Microsoft processa cerca de 100 trilhões de sinais de segurança, bloqueia 4,5 milhões de novos arquivos maliciosos e analisa aproximadamente 38 milhões de detecções de risco relacionadas a identidades, segundo o Digital Defense Report 2025. Se analisarmos outros relatórios semelhantes, veremos dados e tendências parecidas, todas em crescimento constante nos últimos anos.
Números dessa magnitude costumam ser lidos como demonstração de força tecnológica, mas contam outra história quando observados com atenção. Eles medem o tamanho do território que precisa ser vigiado pela infraestrutura e operação de segurança cibernética de uma empresa.
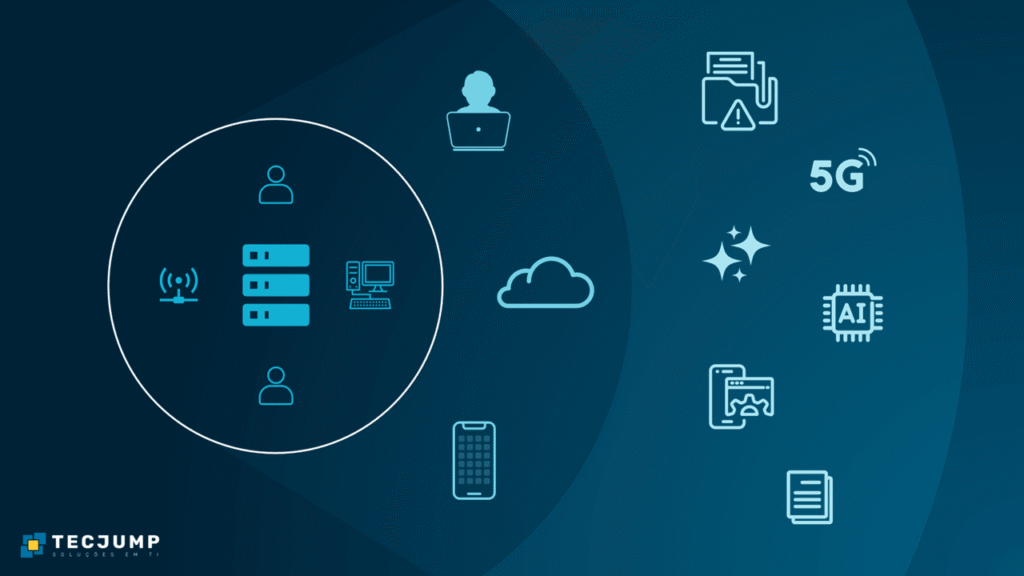
E esse território, que a linguagem técnica chama de superfície de ataque, deixou de ser um conjunto delimitado de servidores e computadores para se tornar algo difuso, distribuído e, na maioria das organizações, parcialmente desconhecido por quem responde pela sua proteção.
Superfície de ataque é a soma de todos os pontos por onde alguém de fora poderia entrar no ambiente digital de uma empresa. Cada computador ligado à rede é um desses pontos, assim como cada celular usado para acessar o e-mail corporativo, cada aplicativo contratado na nuvem, cada senha em circulação e cada integração criada entre dois sistemas diferentes. As pessoas também fazem parte dessa conta, porque um clique em um link fraudulento ou o compartilhamento de um arquivo com o destinatário errado abre uma porta tão real quanto qualquer falha técnica. A lógica é simples de entender e difícil de administrar: quanto mais portas a empresa possui, maior a chance de que alguma delas esteja destrancada sem que ninguém tenha percebido.
O perímetro que deixou de existir
Durante boa parte da história da computação corporativa, a segurança da informação foi pensada como uma questão de fronteira. Havia um mundo dentro e um fora, separados por firewalls, e o trabalho consistia em controlar quem atravessava essa linha. A superfície de ataque era, naquele modelo, razoavelmente fácil de desenhar, porque correspondia mais ou menos ao inventário físico da empresa somado aos poucos pontos de conexão com o mundo externo.
Em termos bem didáticos, é como se o mundo fosse mais similar ao físico, onde com um “muro” virtual fosse possível quase que blindar toda a empresa contra ataques cibernéticos.
Essa arquitetura mental sobreviveu ao seu próprio objeto. A Gartner observa que as equipes de segurança hoje precisam administrar superfícies complexas que se estendem simultaneamente por ativos internos e externos, e que aplicações SaaS, pontos de contato com a cadeia de suprimentos, containers e sistemas ciberfísicos como a internet das coisas ampliaram de forma estrutural aquilo que precisa ser avaliado. O que se dissolveu não foi apenas o firewall como tecnologia, mas a própria possibilidade de representar a empresa como um espaço fechado com um número finito de entradas.
Cada conveniência criou uma porta
A expansão da superfície de ataque não foi obra de negligência. Ela é o subproduto de decisões que, isoladamente, foram acertadas do ponto de vista do negócio. A migração para a nuvem reduziu custo de infraestrutura e acelerou projetos. A internet móvel permitiu que equipes comerciais trabalhassem de qualquer lugar. A proliferação de aplicativos corporativos especializados deu a cada área a ferramenta que ela precisava, sem depender de um único sistema monolítico.
Cada uma dessas escolhas entregou produtividade real, e cada uma delas aumentou a superfície de ataque, adicionando pontos de exposição que ninguém contabilizou no momento da decisão.
A nuvem ilustra bem esse movimento. O relatório da Microsoft aponta que atacantes vêm concentrando esforços em ambientes de nuvem, com campanhas destrutivas registrando crescimento de 87%. O IBM Cost of a Data Breach Report 2025 faz uma observação histórica que ajuda a dimensionar a velocidade da mudança: há duas décadas, quase metade das violações de dados decorria de dispositivos perdidos ou roubados, e falhas de configuração em nuvem sequer existiam como categoria de ameaça há dez anos, embora hoje a nuvem e os dados nela armazenados figurem entre os alvos preferenciais.
Imagine que há 10 anos, você não acessava os arquivos da empresa em poucos segundos pelo seu celular pessoal. Hoje, simplesmente abrindo o Teams, isso virou realidade. Ou seja, o seu celular pessoal, é mais um item nessa expansão da superfície de ataque e pode ser uma porta de entrada para a empresa.
A identidade virou o endereço da empresa
Quando a infraestrutura deixa de ser o limite, a identidade assume esse papel. Um usuário com credenciais válidas transita por sistemas hospedados em provedores diferentes, acessa documentos que nunca passaram por um servidor da empresa e aprova integrações entre plataformas que a área de TI talvez não tenha catalogado. A consequência é direta: comprometer uma identidade passou a ser mais eficiente do que romper uma barreira técnica.
Os dados da Microsoft ajudam a entender por que os atacantes migraram para esse terreno. A empresa relata ter bloqueado 1,6 milhão de tentativas de criação de contas falsas ou automatizadas por hora e barrado cerca de 4 bilhões de dólares em tentativas de fraude no período analisado.
O mesmo relatório indica que campanhas de phishing produzidas com apoio de inteligência artificial se mostraram três vezes mais eficazes do que as tradicionais, e que mais de 40% dos ataques de ransomware apresentaram componente híbrido, combinando diferentes vetores em uma mesma cadeia de intrusão. Infostealers, aqueles programas dedicados exclusivamente a coletar credenciais, aparecem como combustível de comprometimentos posteriores, o que evidencia uma lógica de mercado em que o acesso é capturado em um momento e monetizado em outro.
O problema do Shadow TI
Existe uma parte da superfície de ataque que nunca aparece em planilhas de inventário, porque nasceu fora do processo formal de aquisição de tecnologia. Um levantamento conduzido pela Cloud Security Alliance em parceria com a Valence Security, com 420 profissionais de TI e segurança, encontrou que 55% dos funcionários adotam aplicações SaaS sem envolvimento da área de segurança, que 63% das organizações relatam compartilhamento externo excessivo de dados e que 56% afirmam que colaboradores enviam informações sensíveis para aplicativos não autorizados.
O mesmo estudo registra dificuldade de 46% das organizações em monitorar identidades não humanas e preocupação de 56% com acessos de API excessivamente privilegiados, duas categorias de risco que praticamente não existiam no vocabulário corporativo há uma década.
A tendência, segundo projeção da Gartner citada em análises do setor, é de aprofundamento: até 2027, estima-se que 75% dos funcionários utilizarão tecnologia fora do alcance da área de TI. Essa estatística merece leitura cuidadosa, porque não descreve um problema de indisciplina, e sim uma mudança na forma como o trabalho se organiza. A escolha de ferramentas migrou para a ponta, e a governança permaneceu no centro, criando uma defasagem que se manifesta exatamente como superfície de ataque não mapeada. O nome disso: Shadow TI.
A inteligência artificial amplia os dois lados da equação
A adoção acelerada de inteligência artificial adicionou uma camada inteiramente nova a esse cenário, e os primeiros números sobre ela são desconfortáveis. O IBM Cost of a Data Breach Report 2025 identificou que 63% das organizações violadas não possuíam política de governança de IA ou ainda estavam construindo uma, e que apenas 34% realizavam auditorias regulares para identificar uso não autorizado dessas ferramentas. Entre as empresas que reportaram incidentes envolvendo IA, 97% não tinham controles de acesso adequados implementados.
O impacto financeiro dessa lacuna é mensurável. Organizações com alto nível de shadow AI, ou seja, uso de ferramentas de inteligência artificial sem aprovação ou supervisão, registraram custo adicional médio de 670 mil dólares por violação em comparação com aquelas de baixa incidência, colocando o fenômeno entre os três fatores mais onerosos do estudo. Os incidentes mais frequentes ocorreram na cadeia de suprimentos de IA, por meio de aplicações, APIs e plug-ins comprometidos, resultando em comprometimento amplo de dados em 60% dos casos e interrupção operacional em 31%.
O Global Cybersecurity Outlook 2026, do Fórum Econômico Mundial em colaboração com a Accenture, enquadra esse movimento em escala sistêmica, apontando que a IA está remodelando o risco ao acelerar simultaneamente o ataque e a defesa, enquanto a fragmentação geopolítica e a complexidade das cadeias de fornecimento compõem um ambiente em que a velocidade das ofensivas testa os limites das defesas tradicionais.
Reduzir a superfície de ataque é decisão de gestão antes de ser escolha de ferramenta
Há uma tentação compreensível de responder ao crescimento da superfície de ataque com mais tecnologia, adquirindo camadas adicionais de proteção na esperança de recuperar o controle perdido. Os dados sugerem um caminho mais exigente e mais produtivo.
O estudo da IBM mostra que organizações que empregam inteligência artificial e automação de forma extensiva na defesa reduziram o tempo de resposta em 80 dias e diminuíram o custo médio das violações em 1,9 milhão de dólares. O ganho, nesse caso, não vem da ferramenta isolada, mas da existência de processos capazes de transformar sinal em decisão dentro de um prazo útil.
Isso desloca a discussão para onde ela de fato pertence, que é a gestão. Saber quais aplicações a empresa realmente usa, quem possui acesso a cada uma delas, quais integrações foram autorizadas entre plataformas, quais identidades não humanas operam em segundo plano e quais dados circulam por serviços de terceiros constitui um trabalho de inventário permanente, não um projeto com data de encerramento. Entre as recomendações do Digital Defense Report 2025, a Microsoft coloca o investimento em pessoas ao lado do investimento em tecnologia, argumentando que cultura e preparo são determinantes para a defesa e a resiliência de uma organização.
O tamanho da superfície reflete o tamanho da atenção
A superfície de ataque de uma empresa não é uma característica técnica herdada do fornecedor de infraestrutura. Ela é o registro acumulado de todas as decisões tomadas sobre tecnologia, muitas delas descentralizadas, rápidas e bem-intencionadas, que ninguém consolidou em uma visão única. Cada nova aplicação contratada por uma área, cada credencial criada e nunca revogada, cada integração aprovada em dois cliques e cada ferramenta de IA alimentada com documentos internos amplia esse contorno de maneira silenciosa.
O que diferencia as organizações que atravessam esse cenário com menos danos não é a ausência de exposição, algo que não existe em ambientes produtivos modernos, e sim a consciência sobre ela. Enxergar a própria superfície com precisão é o primeiro ato de defesa, porque nenhuma proteção alcança aquilo que a empresa não sabe que possui. A pergunta que permanece sobre a mesa dos gestores é quanto dessa superfície ainda vive fora do campo de visão de quem responde por ela.